

Bank darah Perancis pula jadi sasaran terbaru serangan siber
Penggodam menembusi kawalan sistem di tiga kemudahan sistem penyejukan yang menyimpan produk darah kritikal di Perancis, dengan memanipulasi tetapan suhu dalam kempen yang dilihat semakin meluas menyasarkan infrastruktur penyejukan di seluruh Eropah.
Serangan ini, yang semakin menggangu sistem penyejukan di pasar raya dan kemudahan lain di benua berkenaan, meningkatkan kebimbangan mengenai betapa mudahnya melancarkan serangan ke atas perkhidmatan teras dalam pencerobohan siber.
Daripada bekalan makanan hingga produk perubatan yang berpotensi menyelamatkan nyawa, insiden ini mendedahkan bagaimana peralatan yang dikawal dari jauh boleh dijadikan senjata untuk menyerang infrastruktur kritikal.
The Guardian melaporkan bahawa perkhidmatan bank darah kebangsaan Perancis, Établissement Français du Sang (EFS), menyatakan penceroboh memaniulasikan sistem penyejukan secara jarak jauh sehingga menyebabkan suhu operasi meningkat ke paras yang sangat tinggi. Ini berpotensi meletakkan produk yang disimpan dalam risiko.
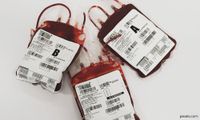
Walau bagaimanapun, peningkatan suhu itu berjaya dikesan dengan cepat menerusi sistem pemantauan dan penggera, membolehkan tindakan segera sebelum kandungan yang disimpan terjejas.
EFS, pengendali pemindahan darah awam negara itu, bertanggungjawab mengumpul, menguji, memproses dan mengagihkan darah, plasma serta platlet kepada lebih 1,900 hospital di seluruh negara. Perkhidmatannya membantu lebih sejuta pesakit setiap tahun.
Pencerobohan yang berlaku semalaman pada Isnin itu merupakan sebahagian daripada siri insiden yang melibatkan unit penyejukan di seluruh Eropah.
Pada Selasa, pengendali pasar raya di Itali, Jerman, Romania dan United Kingdom melaporkan serangan yang menyebabkan suhu peti sejuk dan peti pembeku melonjak sehingga 50 darjah Celsius, sekali gus mengakibatkan kerosakan stok makanan bernilai jutaan euro.
Insiden ini menyusuli gangguan serupa yang dilaporkan sehari sebelumnya di Belgium, Estonia, Ireland, Finland, Luxembourg, Belanda dan Sweden.
Perancis mengalami gelombang serangan besar bulan lalu apabila penggodam dilaporkan mengambil alih kawalan sistem penyejukan di kira-kira 700 pasar raya.
Secara berasingan, cawangan wilayah kumpulan perbankan Perancis Crédit Mutuel mendedahkan pada Rabu bahawa ia turut mengalami serangan siber.
Insiden ini turut menarik perhatian terhadap kemungkinan serangan di luar Eropah.

Pada awal Ogos, kegagalan penyejukan yang tidak dapat dijelaskan menjejaskan pusat bekalan di sekurang-kurangnya enam pangkalan tentera Amerika Syarikat, lalu mendorong Pentagon menyiasat duga pencerobohan siber.
Peningkatan jumlah insiden mendorong pihak berkuasa Eropah meningkatkan penyelarasan.
Berikutan perbincangan kecemasan antara kerajaan Itali dan pegawai risikan pada Selasa, jurucakap Suruhanjaya Eropah Thomas Regnier berkata agensi Kesatuan Eropah sedang bekerjasama secara tergempar dengan pihak berkuasa kebangsaan untuk merangka tindak balas terkoordinasi.
"Ini bukan insiden terpencil dan sudah tentu kita perlu berdaya tahan secara kolektif serta bersedia menghadapi insiden siber sebegini," katanya, sambil enggan membuat spekulasi mengenai pihak di sebalik serangan itu.
Setakat ini, tiada pihak mengaku bertanggungjawab dan penyiasat belum menentukan sebarang motif.
Serangan ini menonjolkan risiko yang timbul akibat infrastruktur yang saling terhubung, dengan sistem penyejukan komersial antara pelbagai peranti yang kini boleh dipantau dan dikendalikan dari jauh.
Serangan ke atas keselamatan siber mungkin timbul apabila pengeluar dan pengendali gagal mengemaskini perisian serta keselamatan, sekali gus berpotensi membiarkan peralatan terhubung internet terdedah kepada pencerobohan.
Terdapat juga kebimbangan bahawa insiden ini boleh menjadi sebahagian daripada corak perang hibrid yang lebih luas, terutamanya berikutan pencerobohan Rusia ke atas Ukraine pada 2022.
Agensi risikan Barat menuduh Moscow menjalankan kempen sabotaj di seluruh Eropah dengan menggunakan taktik yang melangkaui operasi ketenteraan konvensional.
Walau bagaimanapun, Pengarah Kanan Risikan Ancaman di syarikat keselamatan siber Sophos, Rafe Pilling, memberitahu The Guardian minggu ini bahawa penjelasan paling munasabah bagi serangan itu melibatkan sama ada "penunjuk keupayaan oleh sesebuah negara" atau tindakan penggodam individu secara bersendirian.
Bagi pihak EFS, ia menegaskan bahawa mereka bukannya sasaran secara langsung, sebaliknya kemudahan yang terjejas milik kontraktor yang bertanggungjawab ke atas operasi penyimpanan sejuk.
Produk darah yang disimpan di tapak terjejas, termasuk beg plasma untuk pemindahan darah dan pembuatan farmaseutikal, telah dipindahkan ke kemudahan alternatif.
Organisasi itu menyatakan bahawa agensi keselamatan siber kebangsaan Perancis (ANSSI) dan kementerian kesihatan telah dimaklumkan mengenai insiden berkenaan, manakala pemantauan ke atas peralatannya ditingkatkan.
Pada Selasa lalu, Perdana Menteri Anwar Ibrahim memberitahu Dewan Rakyat bahawa Malaysia antara negara yang dianggap sebagai sasaran berpotensi serangan siber.
Dia berkata walaupun tidak semua maklumat boleh didedahkan, keupayaan digital negara dan pendiriannya dalam isu antarabangsa tertentu, terutamanya Gaza, meletakkan negara dalam ssasaran.
"Malaysia sememangnya antara yang dianggap sebagai sasaran," katanya.


Lapor komen ini
Anda pasti mahu padam komen ini?
Komen anda tidak akan boleh dikembalikan semula.